Így kezeli az AdMate biztonságosan és bizalmasan a szolgáltatók hitelesítő adatait
Egy monetizációs irányítópult érzékeny üzleti adatokhoz férhet hozzá. A biztonsági modellje ugyanolyan fontos, mint a diagramjai. Az AdMate úgy készült, hogy az Apple-alkalmazás közvetlenül kérdezze le a Google, a RevenueCat és az App Store Connect szolgáltatásait. Az AdMate API nem válhat proxyvá, sem a felhasználók szolgáltatói bevételeinek hosszú távú tárolójává.
Ez az architektúra csökkenti a központi kitettség egyik fajtáját, de a felhasználóknak továbbra is védeniük kell a hitelesítő adatokat, az eszközöket és a támogatásnak küldött anyagokat.
Minden bevétele egyetlen irányítópulton
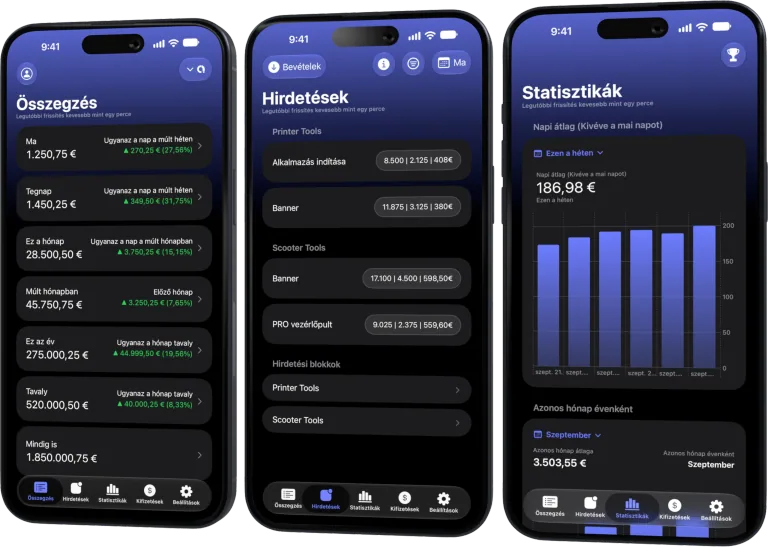
Kövesse az AdMob, AdSense, RevenueCat és App Store Connect adatait több fiókban, alkalmazás, platform és ország szerinti szűrőkkel
Figyelje a bevételeket, kattintásokat, eCPM-et, előfizetéseket, telepítéseket és kifizetéseket iPhone-on, iPaden, Macen és Apple Watchon
Közvetlen szolgáltatói kapcsolatok
A fő alkalmazás az egyes szolgáltatásokhoz beállított fiókengedélyt vagy API-hitelesítő adatot használja. A Google-fiókok a megfelelő bejelentkezési folyamatokat használják; a RevenueCat a támogatott engedélyezési módokat; az App Store Connect pedig az API-kulcs azonosítóit és a privát kulcsot.
A szolgáltatói jogosultságok határozzák meg, mely fiókok, alkalmazások, projektek és jelentések láthatók. Az AdMate nem adhat olyan hozzáférést, amelyet a szolgáltató nem engedélyezett.
Mit csinál az AdMate API
Az API a termék metaadatait és bizonyos üzemeltetési folyamatokat támogat, például a RevenueCat webhook-értesítéseit. Az ideiglenes RevenueCat-eszközkontextus tartalmazhatja a projektet, az alkalmazást, a nyelvet és a pénznemet, hogy egy esemény hasznos értesítést hozhasson létre.
Ez a kontextus nem arra szolgál, hogy a felhasználó teljes bevételi előzményét vagy hozzáférési tokenjét tárolja. Az irányítópult adatai továbbra is az alkalmazás és a szolgáltató közötti közvetlen felelősséget jelentenek.
Hitelesítő adatok Apple-platformokon
Az alkalmazás és bővítményei az App Groupon keresztül osztanak meg kompatibilis állapotot, hogy a widgetek és a Watch-funkciók működhessenek. Minden, a fiókba bejelentkezett eszközt kezeljen olyan eszközként, amely érzékeny üzleti összesítésekhez fér hozzá.
Használjon eszközkódot, a platform biztonsági frissítéseit és megfelelő adatvédelmet a zárolási képernyőn. Mielőtt továbbadna vagy kivonna egy eszközt, távolítsa el róla a szolgáltatói fiókokat.
Szabályok az egyes hitelesítő adatokhoz
Google-engedélyezés
Használja a hivatalos bejelentkezési folyamatot. Soha ne adja meg Google-jelszavát az AdMate-nek vagy a támogatásnak.
Titkos RevenueCat-hozzáférés
Használja a jelenlegi beállítás által kért engedélyezési módot, alkalmazza a legkisebb jogosultság elvét, gondosan rendelje hozzá a projektkulcsokat, és cserélje le az összes kiszivárgott kulcsot.
Az App Store Connect privát kulcsa
Védje a .p8 fájlt, a Key ID-t és az Issuer ID-t egyetlen hitelesítőadat-készletként. Soha ne commitolja a privát kulcsot, és ne csatolja támogatási jegyhez.
Webhook-engedélyezés
Tartsa a végpont engedélyezési adatait a szolgáltató és a szerver titoktárolóiban. Ez más célt szolgál, mint az irányítópult hitelesítő adatai.
Biztonságos diagnosztika
Amikor segítséget kér, adja meg:
- az AdMate verzióját és a platformot;
- a szolgáltatás nevét;
- egy nem érzékeny fiókálnevet;
- a dátumtartományt és a mutatót;
- a kitakart hibakódot vagy hibaüzenetet;
- a probléma reprodukálásának lépéseit.
Távolítsa el:
- a tokeneket és a privát kulcsokat;
- a teljes fiók-, kiadó- vagy ügyfélazonosítókat;
- a fizetési és banki adatokat;
- a kitakaratlan e-mail-címeket;
- a szolgáltatók teljes válaszait.
Ha véletlenül egy titkos adat is bekerült, vonja vissza vagy cserélje le. Az üzenet törlése nem elég, mert másolatok vagy naplók maradhatnak.
Hozzáférés megszüntetése több fiók esetén
Amikor egy csapattaggal vagy ügyféllel véget ér az együttműködés:
- vonja vissza a hozzáférést a szolgáltatónál;
- cserélje le a megosztott vagy kiszivárgott hitelesítő adatokat;
- távolítsa el a fiókot az AdMate-et használó eszközökről;
- törölje a nem engedélyezett másolatokat jegyzetekből vagy fájlokból;
- ellenőrizze, hogy a widgetek és a Watch már nem mutatják a fiókot;
- dokumentálja a fiók új tulajdonosát.
Adatvédelem és számviteli megőrzés
Az üzleti nyilvántartásokat lehet, hogy meg kell őrizni, de ezeknek a szervezet jóváhagyott számviteli és dokumentumkezelő rendszereiben a helyük, nem nyilvános tárolókban vagy alkalmi képernyőképeken. Az AdMate üzemeltetési irányítópult, és nem helyettesíti ezt a megőrzési szabályzatot.
Gyakran ismételt kérdések
Feltölti az AdMate az összes szolgáltatói bevételt a szerverére?
Nem. A termék architektúrája az irányítópult lekérdezéseit közvetlenül az alkalmazás és a szolgáltató között tartja. Az API korlátozott üzemeltetési folyamatokat kezel, például a webhook-értesítések kontextusát.
Kérheti a támogatás a privát kulcsomat?
Egy megalapozott diagnózisnak kitakart hibákra és kontextusra kell épülnie. Ne küldje el a szolgáltatók privát kulcsait vagy tokenjeit.
Mi a teendő, ha egy kulcs kiszivárgott?
Vonja vissza vagy cserélje le a szolgáltatónál, frissítse az engedélyezett AdMate-fiókot, és távolítsa el a kompromittált értéket minden helyről, ahol tárolták.
Alapértelmezés szerint privátak a widgetek?
A platform láthatósági beállításait követik. Olyan zárolási képernyő- és órás tartalmat válasszon, amely bárki számára megfelelő, aki láthatja az eszközt.
Minden bevétele egyetlen irányítópulton
Kövesse az AdMob, AdSense, RevenueCat és App Store Connect adatait több fiókban, alkalmazás, platform és ország szerinti szűrőkkel
Figyelje a bevételeket, kattintásokat, eCPM-et, előfizetéseket, telepítéseket és kifizetéseket iPhone-on, iPaden, Macen és Apple Watchon
| FixoLab
Hogyan állítsa be az AdMate értesítéseit és a RevenueCat webhookokat
Állítsa be az AdMate értesítési kontextusát és a RevenueCat webhookokat anélkül, hogy összekeverné az irányítópult hitelesítő adatait a szerveroldali kézbesítéssel, vagy felfedné a hozzáférési tokeneket.
| FixoLab
Így csatlakoztathatod az AdMobot az AdMate-hez és követheted az alkalmazásbevételeket
Csatlakoztass egy AdMob-fiókot az AdMate-hez, ellenőrizd a megjelenítői hozzáférést, tekintsd át a hirdetési mutatókat, és hárítsd el a hiányzó alkalmazások vagy elavult jelentések okát.
| FixoLab
Így csatlakoztathatod az AdSense-t az AdMate-hez és követheted a kifizetéseket
Az AdMobhoz csatlakoztatott Google-fiókkal tekintsd át az AdMate-ben az elérhető AdSense-egyenlegeket és -kifizetéseket anélkül, hogy összekevernéd őket a becsült bevétellel.
| FixoLab
Az App Store Connect csatlakoztatása az AdMate-hez
Adj hozzá App Store Connect API-kulcsot az AdMate-hez, ellenőrizd a kibocsátót, a kulcsot és a szállítói számot, és hárítsd el a hiányzó alkalmazások, elemzések vagy pénzügyi jelentések okát.