Como o AdMate trata as credenciais dos provedores com privacidade e segurança
Um painel de monetização pode acessar dados de negócio sensíveis. Seu modelo de segurança importa tanto quanto seus gráficos. O AdMate foi projetado para que o app da Apple consulte diretamente os serviços do Google, do RevenueCat e do App Store Connect. A API do AdMate não deve se tornar um proxy nem um armazenamento de longo prazo da receita dos usuários nos provedores.
Essa arquitetura reduz um tipo de exposição centralizada, mas os usuários ainda precisam proteger credenciais, dispositivos e o material enviado ao suporte.
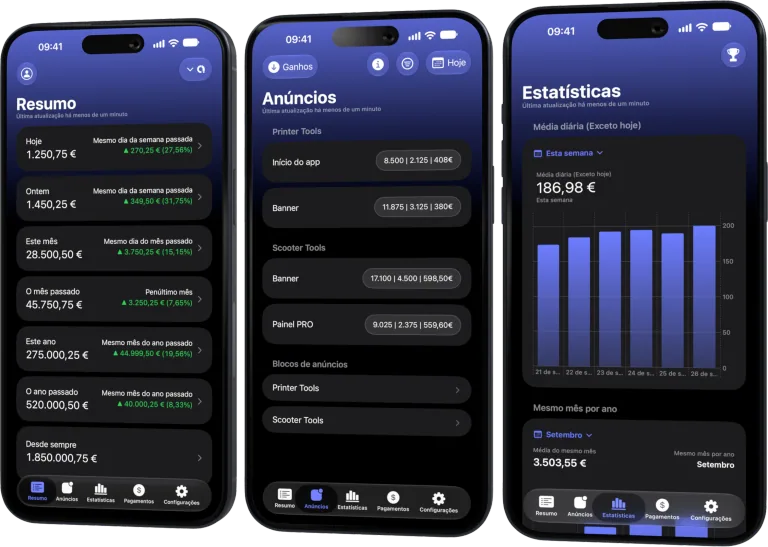
Todos os seus ganhos num único painel
Acompanhe AdMob, AdSense, RevenueCat e App Store Connect em várias contas com filtros por app, plataforma e país
Monitorize ganhos, cliques, eCPM, subscrições, instalações e pagamentos no iPhone, iPad, Mac e Apple Watch
Conexões diretas com os provedores
O app principal usa a autorização de conta ou a credencial de API configurada para cada serviço. As contas do Google usam os fluxos de login correspondentes; o RevenueCat usa os modos de autorização compatíveis; o App Store Connect usa os identificadores da chave de API e a chave privada.
As permissões do provedor determinam quais contas, apps, projetos e relatórios ficam visíveis. O AdMate não pode conceder um acesso que o provedor não autorizou.
O que a API do AdMate faz
A API dá suporte a metadados do produto e a fluxos operacionais selecionados, como as notificações de webhook do RevenueCat. O contexto temporário de dispositivo do RevenueCat pode incluir projeto, app, idioma e moeda para que um evento gere uma notificação útil.
Esse contexto não se destina a guardar o histórico completo de receita do usuário nem o token de acesso. Os dados do painel continuam sendo uma responsabilidade direta entre o app e o provedor.
Credenciais nas plataformas Apple
O app e suas extensões compartilham um estado compatível pelo App Group para que widgets e recursos do Watch funcionem. Trate cada dispositivo conectado à conta como um dispositivo com acesso a resumos de negócio sensíveis.
Use códigos de acesso, atualizações de segurança da plataforma e uma privacidade adequada na Tela Bloqueada. Remova as contas dos provedores antes de transferir ou desativar um dispositivo.
Regras para cada credencial
Autorização do Google
Use o fluxo de login oficial. Nunca informe uma senha do Google ao AdMate ou ao suporte.
Acesso secreto ao RevenueCat
Use o modo de autorização exigido pela configuração atual, aplique o menor privilégio, associe as chaves aos projetos com cuidado e faça a rotação de qualquer chave exposta.
Chave privada do App Store Connect
Proteja o arquivo .p8, o Key ID e o Issuer ID como um conjunto de credenciais. Nunca faça commit da chave privada nem a anexe a um chamado.
Autorização de webhooks
Mantenha a autorização do endpoint nos cofres de segredos do provedor e do servidor. Ela tem uma finalidade diferente das credenciais do painel.
Diagnóstico seguro
Ao pedir ajuda, inclua:
- versão do AdMate e plataforma;
- nome do serviço;
- um apelido de conta não sensível;
- período e métrica;
- código ou mensagem de erro ocultados;
- passos que reproduzem o problema.
Remova:
- tokens e chaves privadas;
- identificadores completos de conta, publisher ou cliente;
- dados de pagamento e bancários;
- e-mails não ocultados;
- payloads completos dos provedores.
Se um segredo foi incluído por acidente, revogue-o ou faça a rotação. Apagar a mensagem não basta, porque podem restar cópias ou logs.
Desligamento de acessos com várias contas
Quando a relação com um membro da equipe ou cliente termina:
- remova o acesso no provedor;
- faça a rotação das credenciais compartilhadas ou expostas;
- remova a conta dos dispositivos com AdMate;
- apague cópias indevidas em notas ou arquivos;
- verifique se os widgets e o Watch não mostram mais a conta;
- documente o novo responsável pela conta.
Privacidade e retenção contábil
Os registros do negócio podem precisar ser retidos, mas devem ficar nos sistemas contábeis e documentais aprovados da organização, não em repositórios públicos ou capturas de tela casuais. O AdMate é um painel operacional e não substitui essa política de retenção.
Perguntas frequentes
O AdMate envia toda a receita dos provedores para o seu servidor?
Não. A arquitetura do produto mantém as consultas do painel diretamente entre o app e o provedor. A API cuida de fluxos operacionais limitados, como o contexto das notificações de webhook.
O suporte pode pedir minha chave privada?
Um diagnóstico legítimo deve usar erros ocultados e contexto. Não envie chaves privadas nem tokens dos provedores.
O que devo fazer depois de expor uma chave?
Revogue-a ou faça a rotação no provedor, atualize a conta autorizada no AdMate e remova o valor comprometido de todos os locais onde estiver armazenado.
Os widgets são privados por padrão?
Eles seguem as configurações de visibilidade da plataforma. Escolha conteúdos de Tela Bloqueada e relógio adequados para qualquer pessoa que possa ver o dispositivo.
Todos os seus ganhos num único painel
Acompanhe AdMob, AdSense, RevenueCat e App Store Connect em várias contas com filtros por app, plataforma e país
Monitorize ganhos, cliques, eCPM, subscrições, instalações e pagamentos no iPhone, iPad, Mac e Apple Watch
| FixoLab
Como configurar notificações do AdMate e webhooks do RevenueCat
Configure o contexto de notificações do AdMate e os webhooks do RevenueCat sem confundir as credenciais do painel com a entrega pelo servidor nem expor tokens de acesso.
| FixoLab
Como conectar o AdMob ao AdMate e acompanhar a receita dos seus apps
Conecte uma conta do AdMob ao AdMate, verifique o acesso de publisher, analise as métricas de publicidade e resolva apps ausentes ou relatórios desatualizados.
| FixoLab
Como conectar o AdSense ao AdMate e acompanhar pagamentos
Use a conta Google conectada ao AdMob para consultar no AdMate os saldos e pagamentos do AdSense disponíveis, sem confundi-los com ganhos estimados.
| FixoLab
Como conectar o App Store Connect ao AdMate
Adicione uma chave de API do App Store Connect ao AdMate, verifique emissor, chave e número de fornecedor e resolva apps, análises ou relatórios financeiros ausentes.