Comment AdMate gère les identifiants des fournisseurs en toute sécurité et confidentialité
Un tableau de bord de monétisation peut accéder à des données commerciales sensibles. Son modèle de sécurité compte autant que ses graphiques. AdMate est conçu pour que l’app Apple interroge directement les services de Google, RevenueCat et App Store Connect. L’API d’AdMate ne doit pas devenir un proxy ni un stockage à long terme des revenus des utilisateurs chez leurs fournisseurs.
Cette architecture réduit un type d’exposition centralisée, mais les utilisateurs doivent toujours protéger leurs identifiants, leurs appareils et le contenu envoyé au support.
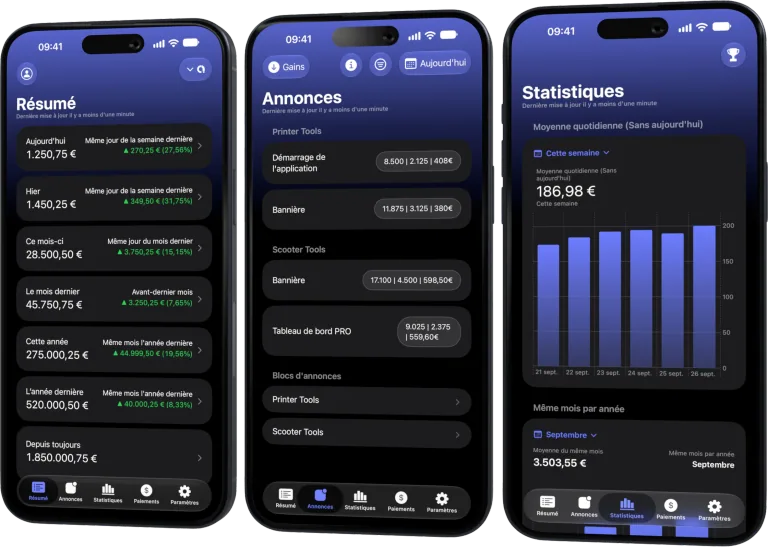
Tous vos revenus dans un seul tableau de bord
Suivez AdMob, AdSense, RevenueCat et App Store Connect sur plusieurs comptes avec des filtres par app, plateforme et pays
Surveillez les revenus, clics, eCPM, abonnements, installations et paiements sur iPhone, iPad, Mac et Apple Watch
Connexions directes aux fournisseurs
L’app principale utilise l’autorisation de compte ou l’identifiant d’API configuré pour chaque service. Les comptes Google passent par les flux de connexion correspondants ; RevenueCat utilise les modes d’autorisation pris en charge ; App Store Connect utilise les identifiants de sa clé API et sa clé privée.
Les autorisations du fournisseur déterminent quels comptes, apps, projets et rapports sont visibles. AdMate ne peut pas accorder un accès que le fournisseur n’a pas autorisé.
Ce que fait l’API d’AdMate
L’API prend en charge les métadonnées du produit et certains flux opérationnels, comme les notifications de webhook RevenueCat. Le contexte temporaire d’appareil RevenueCat peut inclure le projet, l’app, la langue et la devise pour qu’un événement produise une notification utile.
Ce contexte n’est pas destiné à conserver l’historique complet des revenus de l’utilisateur ni son jeton d’accès. Les données du tableau de bord restent une relation directe entre l’app et le fournisseur.
Identifiants sur les plateformes Apple
L’app et ses extensions partagent un état compatible via l’App Group pour que les widgets et les fonctions Watch puissent fonctionner. Considérez chaque appareil connecté au compte comme un appareil ayant accès à des synthèses commerciales sensibles.
Utilisez un code d’accès, les mises à jour de sécurité de la plateforme et une confidentialité adaptée sur l’écran verrouillé. Supprimez les comptes des fournisseurs avant de céder ou de mettre hors service un appareil.
Règles pour chaque identifiant
Autorisation Google
Utilisez le flux de connexion officiel. Ne communiquez jamais votre mot de passe Google à AdMate ou au support.
Accès secret RevenueCat
Utilisez le mode d’autorisation demandé par la configuration actuelle, appliquez le moindre privilège, associez soigneusement les clés aux projets et renouvelez toute clé exposée.
Clé privée App Store Connect
Protégez le fichier .p8, le Key ID et l’Issuer ID comme un ensemble d’identifiants. Ne commitez jamais la clé privée et ne la joignez jamais à un ticket.
Autorisation des webhooks
Conservez l’autorisation de l’endpoint dans les coffres de secrets du fournisseur et du serveur. Elle sert un objectif différent de celui des identifiants du tableau de bord.
Diagnostics sûrs
Quand vous demandez de l’aide, indiquez :
- la version d’AdMate et la plateforme ;
- le nom du service ;
- un alias de compte non sensible ;
- la période et la métrique ;
- le code ou message d’erreur masqué ;
- les étapes qui reproduisent le problème.
Retirez :
- les jetons et clés privées ;
- les identifiants complets de compte, d’éditeur ou de client ;
- les informations de paiement et bancaires ;
- les e-mails non masqués ;
- les réponses complètes des fournisseurs.
Si un secret a été inclus par erreur, révoquez-le ou renouvelez-le. Supprimer le message ne suffit pas, car des copies ou des journaux peuvent subsister.
Départ d’un compte dans un contexte multi-comptes
Quand la relation avec un membre de l’équipe ou un client prend fin :
- retirez l’accès chez le fournisseur ;
- renouvelez les identifiants partagés ou exposés ;
- supprimez le compte des appareils AdMate ;
- effacez les copies non prévues dans des notes ou fichiers ;
- vérifiez que les widgets et la Watch n’affichent plus le compte ;
- documentez le nouveau propriétaire du compte.
Confidentialité et conservation comptable
Les documents commerciaux peuvent devoir être conservés, mais ils doivent se trouver dans les systèmes comptables et documentaires approuvés de l’organisation, et non dans des dépôts publics ou des captures d’écran informelles. AdMate est un tableau de bord opérationnel et ne remplace pas cette politique de conservation.
Questions fréquentes
AdMate envoie-t-il tous les revenus des fournisseurs à son serveur ?
Non. L’architecture du produit maintient les requêtes du tableau de bord directement entre l’app et le fournisseur. L’API gère des flux opérationnels limités, comme le contexte des notifications de webhook.
Le support peut-il me demander ma clé privée ?
Un diagnostic légitime doit s’appuyer sur des erreurs masquées et du contexte. N’envoyez pas les clés privées ni les jetons des fournisseurs.
Que faire après avoir exposé une clé ?
Révoquez-la ou renouvelez-la chez le fournisseur, mettez à jour le compte AdMate autorisé et supprimez la valeur compromise de tous les endroits où elle est stockée.
Les widgets sont-ils privés par défaut ?
Ils suivent les réglages de visibilité de la plateforme. Choisissez un contenu d’écran verrouillé et de montre adapté à toute personne pouvant voir l’appareil.
Tous vos revenus dans un seul tableau de bord
Suivez AdMob, AdSense, RevenueCat et App Store Connect sur plusieurs comptes avec des filtres par app, plateforme et pays
Surveillez les revenus, clics, eCPM, abonnements, installations et paiements sur iPhone, iPad, Mac et Apple Watch
| FixoLab
Comment configurer les notifications AdMate et les webhooks RevenueCat
Configurez le contexte des notifications AdMate et les webhooks RevenueCat sans confondre les identifiants du tableau de bord avec la distribution côté serveur ni exposer de jetons d’accès.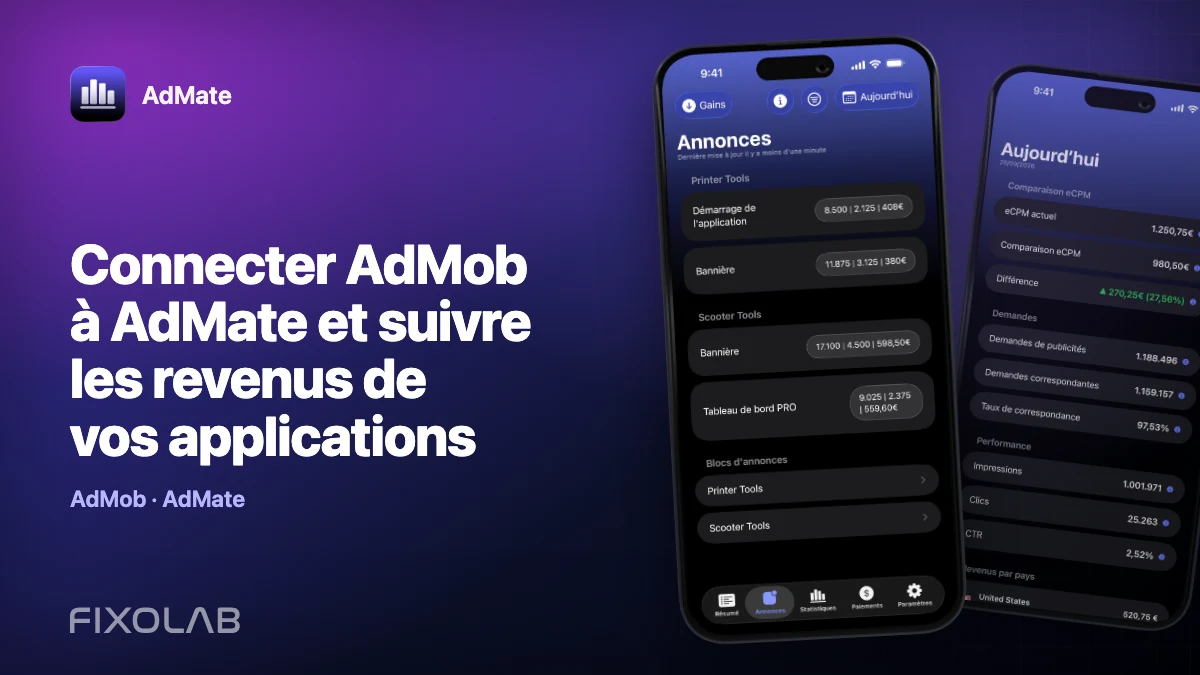
| FixoLab
Connecter AdMob à AdMate et suivre les revenus de vos applications
Connectez un compte AdMob à AdMate, vérifiez l’accès à l’éditeur, consultez les métriques publicitaires et résolvez les problèmes d’applications manquantes ou de rapports obsolètes.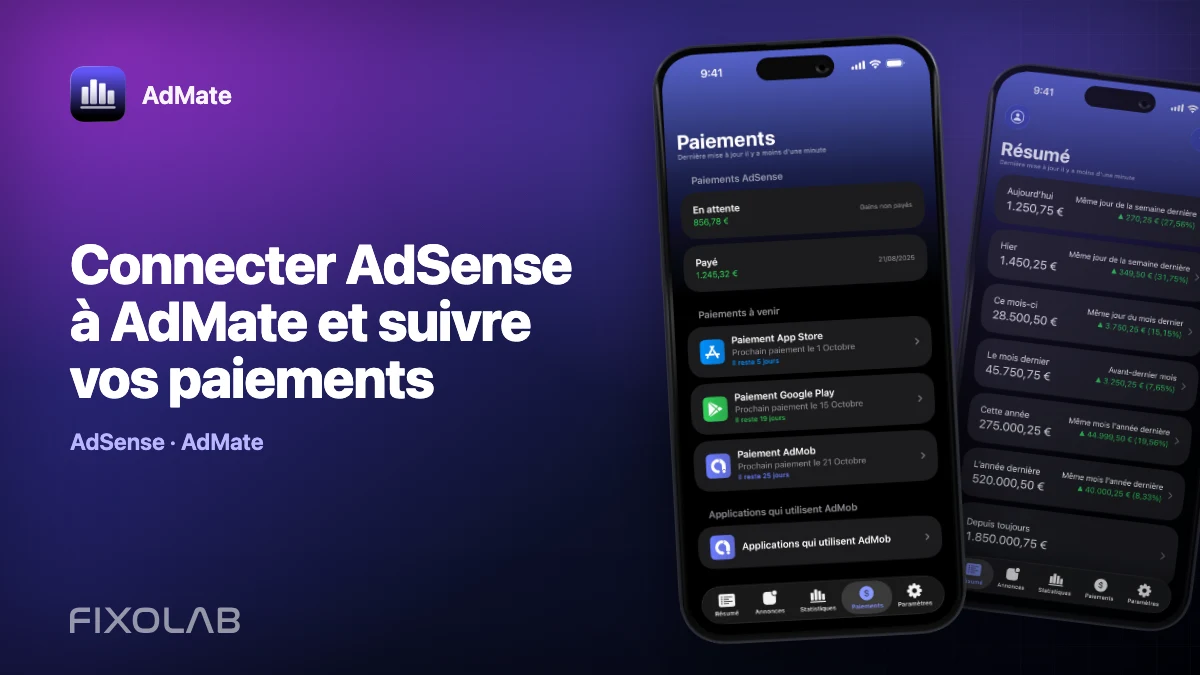
| FixoLab
Connecter AdSense à AdMate et suivre vos paiements
Utilisez le compte Google connecté pour AdMob afin de consulter dans AdMate les soldes et paiements AdSense disponibles, sans les confondre avec les revenus estimés.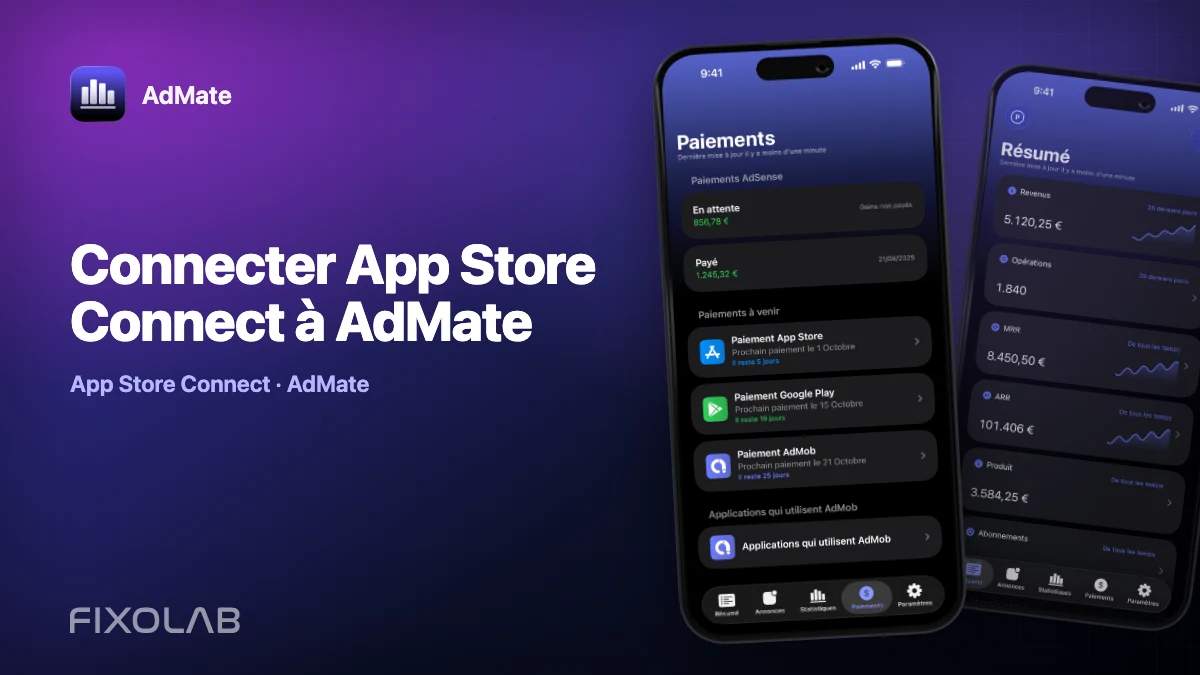
| FixoLab
Connecter App Store Connect à AdMate
Ajoutez une clé API App Store Connect à AdMate, vérifiez l’émetteur, la clé et le numéro de fournisseur, et résolvez les problèmes d’applications, d’analyses ou de rapports financiers manquants.