AdMate におけるプロバイダー認証情報の安全でプライベートな扱い方
収益化ダッシュボードは、機密性の高いビジネスデータにアクセスする場合があります。そのセキュリティモデルは、グラフと同じくらい重要です。AdMate は、Apple 向けアプリが Google、RevenueCat、App Store Connect のサービスに直接問い合わせるように設計されています。AdMate の API が、ユーザーのプロバイダー収益のプロキシや長期保存先になってはいけません。
この構成により一元的な漏えいリスクの一種は減りますが、ユーザーは引き続き認証情報、デバイス、サポートに送る資料を守る必要があります。
すべての収益を1つのダッシュボードで
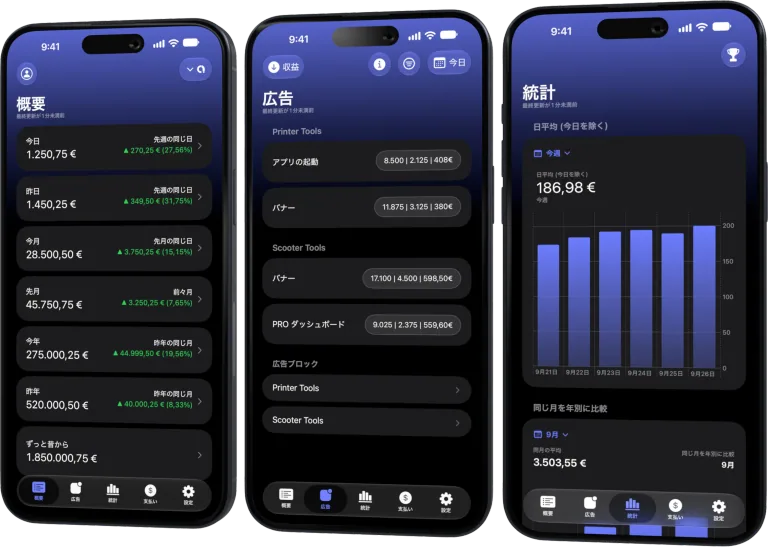
複数のアカウントのAdMob、AdSense、RevenueCat、App Store Connectをアプリ、プラットフォーム、国別のフィルターで確認
iPhone、iPad、Mac、Apple Watchで収益、クリック、eCPM、サブスクリプション、インストール、支払いを監視
プロバイダーへの直接接続
メインアプリは、サービスごとに設定されたアカウントの認可または API 認証情報を使用します。Google アカウントは各サインインフローを使い、RevenueCat は対応する認可モードを使い、App Store Connect は API キーの識別子と秘密鍵を使います。
どのアカウント、アプリ、プロジェクト、レポートが表示されるかは、プロバイダー側の権限で決まります。AdMate は、プロバイダーが認可していないアクセスを付与できません。
AdMate の API が行うこと
API は、製品のメタデータや、RevenueCat の Webhook 通知などの限られた運用フローを扱います。RevenueCat の一時的なデバイスコンテキストには、イベントから有用な通知を作れるよう、プロジェクト、アプリ、言語、通貨の情報が含まれる場合があります。
このコンテキストは、ユーザーの収益履歴全体やアクセストークンを保持するためのものではありません。ダッシュボードのデータは、引き続きアプリとプロバイダーの間で直接扱われます。
Apple プラットフォームでの認証情報
ウィジェットや Watch の機能が動作するよう、アプリと拡張機能は App Group を通じて互換性のある状態を共有します。アカウントにサインインしているすべてのデバイスを、機密性の高いビジネス概要にアクセスできるデバイスとして扱ってください。
デバイスのパスコード、プラットフォームのセキュリティアップデート、適切なロック画面のプライバシー設定を使いましょう。デバイスを譲渡したり使用をやめたりする前に、プロバイダーのアカウントを削除してください。
認証情報ごとのルール
Google の認可
公式のサインインフローを使ってください。Google のパスワードを AdMate やサポートに伝えてはいけません。
RevenueCat のシークレットアクセス
現在の設定で求められる認可モードを使い、最小権限を適用し、プロジェクトのキーを慎重に対応付け、漏えいしたキーはすべてローテーションしてください。
App Store Connect の秘密鍵
.p8 ファイル、Key ID、Issuer ID を 1 組の認証情報として保護します。秘密鍵をコミットしたり、問い合わせチケットに添付したりしないでください。
Webhook の認可
エンドポイントの認可は、プロバイダーとサーバーのシークレットストアに保管します。これはダッシュボードの認証情報とは目的が異なります。
安全な診断
サポートを依頼するときは、次の情報を含めてください。
- AdMate のバージョンとプラットフォーム
- サービス名
- 機密性のないアカウントの別名
- 期間と指標
- マスクしたエラーコードまたはメッセージ
- 問題を再現する手順
次の情報は削除してください。
- トークンと秘密鍵
- アカウント、パブリッシャー、顧客の完全な識別子
- 支払いと銀行の情報
- マスクしていないメールアドレス
- プロバイダーのレスポンス全体
誤ってシークレットを含めてしまった場合は、失効させるかローテーションしてください。コピーやログが残る可能性があるため、メッセージを削除するだけでは不十分です。
複数アカウントでのアクセス解除
チームメンバーやクライアントとの関係が終わったときは、次の手順を行います。
- プロバイダー側でアクセス権を削除する
- 共有または漏えいした認証情報をローテーションする
- AdMate を使っているデバイスからアカウントを削除する
- メモやファイルにある想定外のコピーを消去する
- ウィジェットと Watch にアカウントが表示されなくなったことを確認する
- アカウントの新しい所有者を記録する
プライバシーと会計上の保存義務
ビジネス記録は保存が必要な場合がありますが、公開リポジトリや何気ないスクリーンショットではなく、組織が承認した会計システムや文書管理システムに保管すべきです。AdMate は運用のためのダッシュボードであり、この保存ポリシーの代わりにはなりません。
よくある質問
AdMate はプロバイダーの収益をすべて自社サーバーにアップロードしますか?
いいえ。製品の構成上、ダッシュボードの問い合わせはアプリからプロバイダーへ直接行われます。API が扱うのは、Webhook 通知のコンテキストなどの限られた運用フローです。
サポートが秘密鍵を求めることはありますか?
正当な診断は、マスクしたエラーとコンテキストで行うべきです。プロバイダーの秘密鍵やトークンは送らないでください。
キーが漏えいしたらどうすればよいですか?
プロバイダー側で失効またはローテーションし、認可済みの AdMate アカウントを更新して、漏えいした値を保存先のすべてから削除してください。
ウィジェットはデフォルトで非公開ですか?
ウィジェットはプラットフォームの表示設定に従います。デバイスを見る可能性のある誰にとっても問題のない、ロック画面と Apple Watch の表示内容を選んでください。
すべての収益を1つのダッシュボードで
複数のアカウントのAdMob、AdSense、RevenueCat、App Store Connectをアプリ、プラットフォーム、国別のフィルターで確認
iPhone、iPad、Mac、Apple Watchで収益、クリック、eCPM、サブスクリプション、インストール、支払いを監視
| FixoLab
AdMate の通知と RevenueCat の Webhook を設定する方法
ダッシュボードの認証情報とサーバーからの配信を混同したり、アクセストークンを公開したりせずに、AdMate の通知コンテキストと RevenueCat の Webhook を設定しましょう。
| FixoLab
AdMob を AdMate に接続してアプリの収益を追跡する方法
AdMob アカウントを AdMate に接続し、サイト運営者のアクセス権を確認して広告指標を確認する方法と、アプリが表示されない・レポートが古い場合の対処法を解説します。
| FixoLab
AdSense を AdMate に接続してお支払いを追跡する方法
AdMob 用に接続した Google アカウントを使い、AdMate で利用可能な AdSense の残高とお支払いを、見積もり収益と混同せずに確認する方法を解説します。
| FixoLab
App Store Connect を AdMate に接続する方法
App Store Connect の API キーを AdMate に追加し、発行者、キー、ベンダー番号を確認して、アプリ、分析、財務レポートが表示されない場合の対処法を解説します。