Jak AdMate bezpiecznie i prywatnie obsługuje dane logowania dostawców
Panel monetyzacji może mieć dostęp do wrażliwych danych biznesowych. Jego model bezpieczeństwa jest równie ważny jak wykresy. AdMate zaprojektowano tak, aby aplikacja Apple odpytywała usługi Google, RevenueCat i App Store Connect bezpośrednio. API AdMate nie może stać się pośrednikiem ani długoterminowym magazynem przychodów użytkowników od dostawców.
Taka architektura ogranicza jeden rodzaj centralnego narażenia, ale użytkownicy nadal muszą chronić dane logowania, urządzenia i materiały wysyłane do wsparcia.
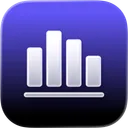
Wszystkie przychody w jednym panelu
Śledź AdMob, AdSense, RevenueCat i App Store Connect na wielu kontach z filtrami według aplikacji, platformy i kraju
Monitoruj przychody, kliknięcia, eCPM, subskrypcje, instalacje i płatności na iPhonie, iPadzie, Macu i Apple Watch
Bezpośrednie połączenia z dostawcami
Główna aplikacja korzysta z autoryzacji konta lub danych uwierzytelniających API skonfigurowanych dla każdej usługi. Konta Google używają odpowiednich procesów logowania; RevenueCat używa obsługiwanych trybów autoryzacji; App Store Connect używa identyfikatorów klucza API i klucza prywatnego.
Uprawnienia dostawcy decydują, które konta, aplikacje, projekty i raporty są widoczne. AdMate nie może przyznać dostępu, którego dostawca nie autoryzował.
Co robi API AdMate
API obsługuje metadane produktu i wybrane procesy operacyjne, takie jak powiadomienia webhooków RevenueCat. Tymczasowy kontekst urządzenia RevenueCat może obejmować projekt, aplikację, język i walutę, aby zdarzenie mogło wygenerować przydatne powiadomienie.
Ten kontekst nie służy do przechowywania pełnej historii przychodów użytkownika ani jego tokenu dostępu. Dane panelu pozostają bezpośrednią relacją między aplikacją a dostawcą.
Dane logowania na platformach Apple
Aplikacja i jej rozszerzenia współdzielą zgodny stan przez App Group, aby działały widżety i funkcje Watch. Traktuj każde urządzenie zalogowane na konto jako urządzenie z dostępem do wrażliwych podsumowań biznesowych.
Używaj kodów urządzenia, aktualizacji zabezpieczeń platformy i odpowiedniej prywatności na ekranie blokady. Usuń konta dostawców przed przekazaniem lub wycofaniem urządzenia.
Zasady dla poszczególnych danych logowania
Autoryzacja Google
Korzystaj z oficjalnego procesu logowania. Nigdy nie podawaj hasła Google aplikacji AdMate ani wsparciu.
Tajny dostęp do RevenueCat
Używaj trybu autoryzacji wymaganego przez obecną konfigurację, stosuj zasadę najmniejszych uprawnień, starannie przypisuj klucze do projektów i rotuj każdy ujawniony klucz.
Klucz prywatny App Store Connect
Chroń plik .p8, Key ID i Issuer ID jako jeden zestaw danych uwierzytelniających. Nigdy nie commituj klucza prywatnego ani nie załączaj go do zgłoszenia.
Autoryzacja webhooków
Przechowuj autoryzację endpointu w magazynach sekretów dostawcy i serwera. Służy ona innemu celowi niż dane logowania panelu.
Bezpieczna diagnostyka
Prosząc o pomoc, podaj:
- wersję AdMate i platformę;
- nazwę usługi;
- niewrażliwy alias konta;
- zakres dat i metrykę;
- zamaskowany kod lub komunikat błędu;
- kroki, które odtwarzają problem.
Usuń:
- tokeny i klucze prywatne;
- pełne identyfikatory kont, wydawców lub klientów;
- dane płatnicze i bankowe;
- niezamaskowane adresy e-mail;
- pełne odpowiedzi dostawców.
Jeśli sekret został dołączony przypadkowo, unieważnij go lub zrotuj. Usunięcie wiadomości nie wystarczy, bo mogą pozostać kopie lub logi.
Odbieranie dostępu przy wielu kontach
Gdy kończy się współpraca z członkiem zespołu lub klientem:
- usuń dostęp u dostawcy;
- zrotuj współdzielone lub ujawnione dane logowania;
- usuń konto z urządzeń z AdMate;
- wyczyść niedozwolone kopie w notatkach lub plikach;
- sprawdź, czy widżety i Watch nie pokazują już konta;
- udokumentuj nowego właściciela konta.
Prywatność a przechowywanie danych księgowych
Dokumenty biznesowe mogą wymagać przechowywania, ale powinny trafiać do zatwierdzonych systemów księgowych i dokumentowych organizacji, a nie do publicznych repozytoriów czy przypadkowych zrzutów ekranu. AdMate to panel operacyjny i nie zastępuje tej polityki przechowywania.
Najczęściej zadawane pytania
Czy AdMate przesyła wszystkie przychody od dostawców na swój serwer?
Nie. Architektura produktu utrzymuje zapytania panelu bezpośrednio między aplikacją a dostawcą. API obsługuje ograniczone procesy operacyjne, takie jak kontekst powiadomień webhooków.
Czy wsparcie może poprosić o mój klucz prywatny?
Rzetelna diagnoza powinna opierać się na zamaskowanych błędach i kontekście. Nie wysyłaj kluczy prywatnych ani tokenów dostawców.
Co zrobić po ujawnieniu klucza?
Unieważnij go lub zrotuj u dostawcy, zaktualizuj autoryzowane konto w AdMate i usuń skompromitowaną wartość ze wszystkich miejsc, w których była przechowywana.
Czy widżety są domyślnie prywatne?
Stosują ustawienia widoczności platformy. Wybierz treści na ekranie blokady i zegarku odpowiednie dla każdego, kto może zobaczyć urządzenie.
Wszystkie przychody w jednym panelu
Śledź AdMob, AdSense, RevenueCat i App Store Connect na wielu kontach z filtrami według aplikacji, platformy i kraju
Monitoruj przychody, kliknięcia, eCPM, subskrypcje, instalacje i płatności na iPhonie, iPadzie, Macu i Apple Watch
| FixoLab
Jak skonfigurować powiadomienia AdMate i webhooki RevenueCat
Skonfiguruj kontekst powiadomień AdMate i webhooki RevenueCat, nie myląc danych logowania pulpitu z dostarczaniem przez serwer i nie ujawniając tokenów dostępu.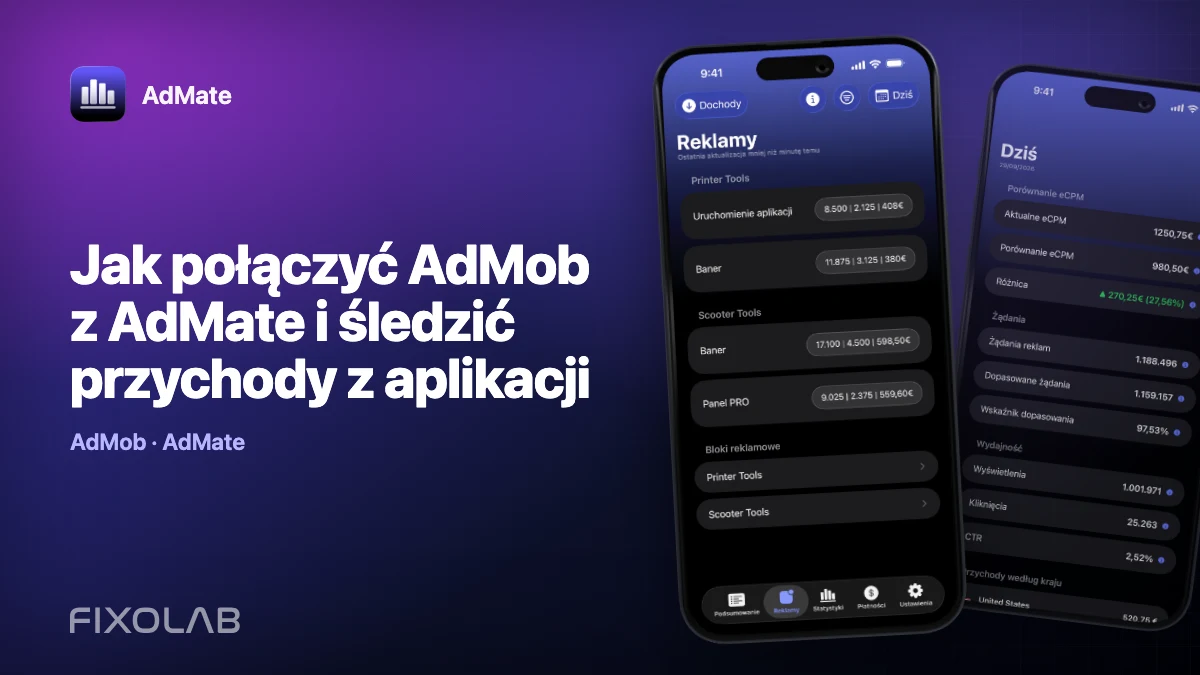
| FixoLab
Jak połączyć AdMob z AdMate i śledzić przychody z aplikacji
Połącz konto AdMob z AdMate, sprawdź dostęp do wydawcy, przeglądaj wskaźniki reklamowe i rozwiąż problem brakujących aplikacji lub nieaktualnych raportów.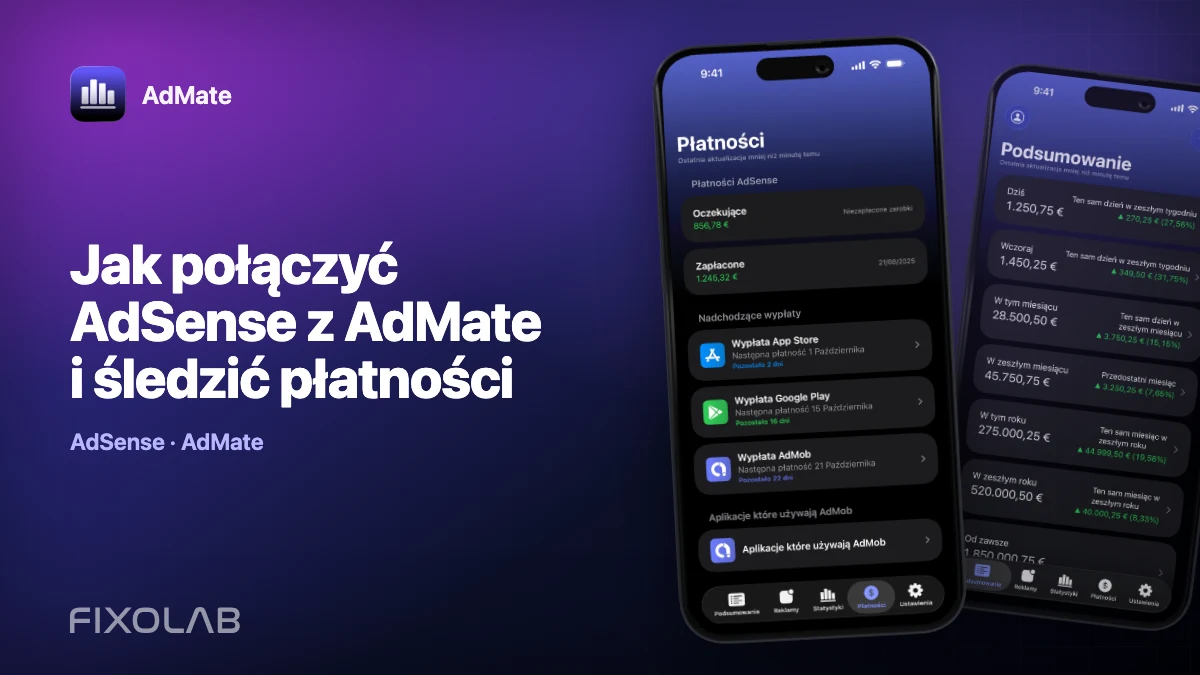
| FixoLab
Jak połączyć AdSense z AdMate i śledzić płatności
Użyj konta Google połączonego z AdMob, aby sprawdzać w AdMate dostępne salda i płatności AdSense bez mylenia ich z szacowanymi przychodami.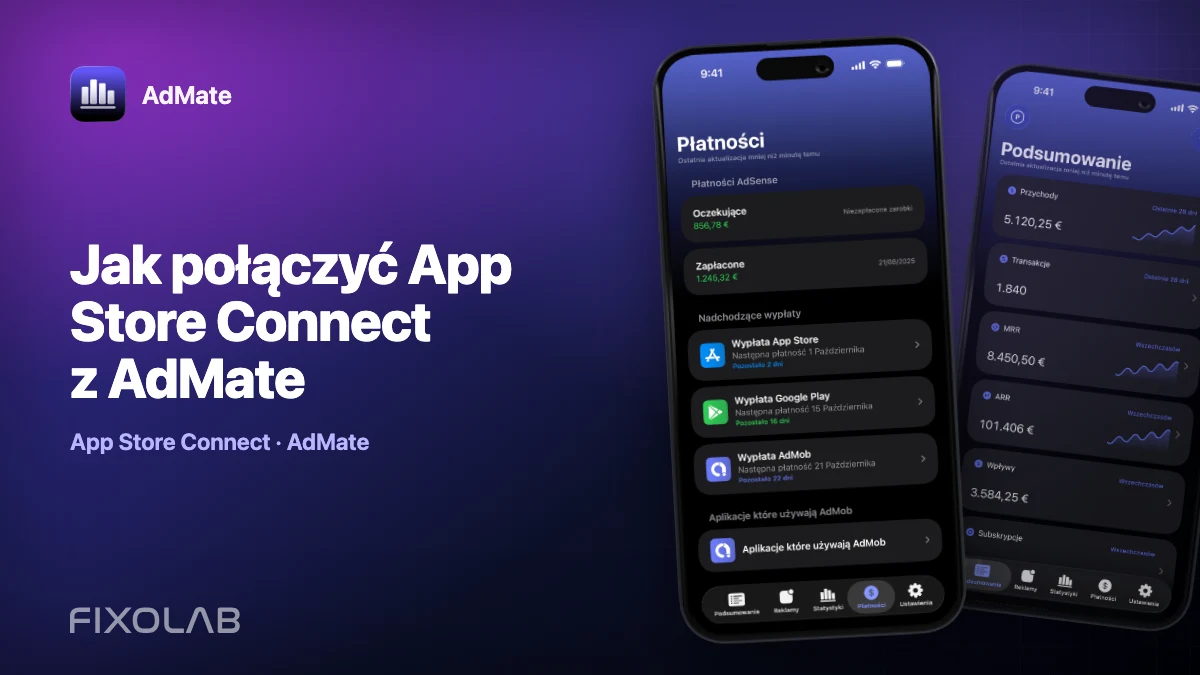
| FixoLab
Jak połączyć App Store Connect z AdMate
Dodaj klucz API App Store Connect do AdMate, sprawdź wystawcę, klucz i numer dostawcy oraz rozwiąż problem brakujących aplikacji, analiz lub raportów finansowych.