Sådan håndterer AdMate udbydernes loginoplysninger sikkert og privat
Et dashboard til indtjening kan få adgang til følsomme forretningsdata. Sikkerhedsmodellen betyder lige så meget som graferne. AdMate er designet, så Apple-appen forespørger Google, RevenueCat og App Store Connect direkte. AdMates API må ikke blive en proxy eller et langtidslager for brugernes indtægter hos udbyderne.
Den arkitektur mindsker én type central eksponering, men brugerne skal stadig beskytte loginoplysninger, enheder og supportmateriale.
Alle dine indtægter i ét dashboard
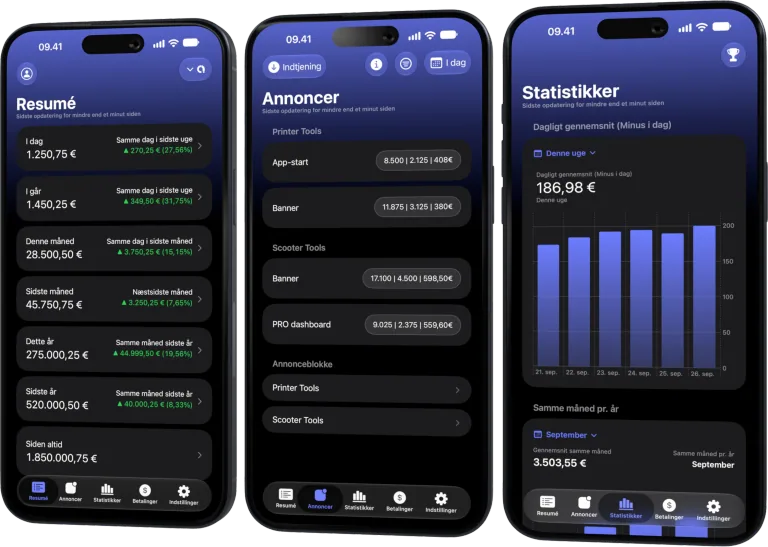
Følg AdMob, AdSense, RevenueCat og App Store Connect på tværs af flere konti med filtre efter app, platform og land
Overvåg indtægter, klik, eCPM, abonnementer, installationer og betalinger på iPhone, iPad, Mac og Apple Watch
Direkte forbindelser til udbydere
Hovedappen bruger den kontogodkendelse eller de API-oplysninger, der er sat op for hver tjeneste. Google-konti bruger de relevante login-forløb; RevenueCat bruger de understøttede godkendelsestilstande; App Store Connect bruger API-nøglens id’er og den private nøgle.
Udbyderens tilladelser afgør, hvilke konti, apps, projekter og rapporter der er synlige. AdMate kan ikke give adgang, som udbyderen ikke har godkendt.
Hvad AdMates API gør
API’et understøtter produktmetadata og udvalgte driftsforløb som webhook-notifikationer fra RevenueCat. Midlertidig enhedskontekst for RevenueCat kan indeholde projekt, app, sprog og valuta, så en hændelse kan give en brugbar notifikation.
Den kontekst er ikke beregnet til at gemme brugerens fulde indtægtshistorik eller adgangstoken. Dashboarddata forbliver et direkte ansvar mellem app og udbyder.
Loginoplysninger på Apple-platforme
Appen og dens udvidelser deler kompatibel tilstand via App Group, så widgets og Watch-funktioner kan virke. Behandl hver enhed, der er logget ind på kontoen, som en enhed med adgang til følsomme forretningsoversigter.
Brug adgangskoder, platformens sikkerhedsopdateringer og passende privatliv på låseskærmen. Fjern udbyderkonti, før du overdrager eller udfaser en enhed.
Regler for hver type loginoplysning
Google-godkendelse
Brug det officielle login-forløb. Giv aldrig en Google-adgangskode til AdMate eller support.
Hemmelig adgang til RevenueCat
Brug den godkendelsestilstand, som den aktuelle opsætning kræver, anvend mindst mulige rettigheder, tilknyt projektnøgler omhyggeligt, og roter enhver eksponeret nøgle.
Privat nøgle til App Store Connect
Beskyt .p8-filen, Key ID og Issuer ID som ét samlet sæt loginoplysninger. Commit aldrig den private nøgle, og vedhæft den aldrig til en sag.
Webhook-godkendelse
Opbevar endpointets godkendelse i udbyderens og serverens hemmelighedslagre. Den tjener et andet formål end dashboardets loginoplysninger.
Sikker fejlfinding
Når du beder om hjælp, så medtag:
- AdMate-version og platform;
- tjenestens navn;
- et ikke-følsomt kontoalias;
- datointerval og måletal;
- maskeret fejlkode eller fejlmeddelelse;
- trin, der genskaber problemet.
Fjern:
- tokens og private nøgler;
- fulde konto-, udgiver- eller kunde-id’er;
- betalings- og bankoplysninger;
- umaskerede e-mailadresser;
- komplette svar fra udbydere.
Hvis en hemmelighed kom med ved et uheld, så tilbagekald eller roter den. Det er ikke nok at slette beskeden, fordi kopier eller logs kan blive liggende.
Offboarding med flere konti
Når samarbejdet med et teammedlem eller en kunde slutter:
- fjern adgangen hos udbyderen;
- roter delte eller eksponerede loginoplysninger;
- fjern kontoen fra AdMate-enhederne;
- ryd uautoriserede kopier i noter eller filer;
- kontrollér, at widgets og Watch ikke længere viser kontoen;
- dokumentér kontoens nye ejer.
Privatliv kontra regnskabsmæssig opbevaring
Forretningsdokumenter skal muligvis opbevares, men de bør ligge i organisationens godkendte regnskabs- og dokumentsystemer, ikke i offentlige repositories eller tilfældige skærmbilleder. AdMate er et driftsdashboard og erstatter ikke den opbevaringspolitik.
Ofte stillede spørgsmål
Uploader AdMate alle udbyderindtægter til sin server?
Nej. Produktets arkitektur holder dashboardets forespørgsler direkte mellem appen og udbyderen. API’et håndterer begrænsede driftsforløb som konteksten for webhook-notifikationer.
Kan support bede om min private nøgle?
En seriøs fejlfinding bør bruge maskerede fejl og kontekst. Send ikke udbydernes private nøgler eller tokens.
Hvad skal jeg gøre, efter en nøgle er blevet eksponeret?
Tilbagekald eller roter den hos udbyderen, opdater den godkendte AdMate-konto, og fjern den kompromitterede værdi fra alle steder, hvor den er gemt.
Er widgets private som standard?
De følger platformens synlighedsindstillinger. Vælg indhold til låseskærm og ur, der passer til alle, som kan se enheden.
Alle dine indtægter i ét dashboard
Følg AdMob, AdSense, RevenueCat og App Store Connect på tværs af flere konti med filtre efter app, platform og land
Overvåg indtægter, klik, eCPM, abonnementer, installationer og betalinger på iPhone, iPad, Mac og Apple Watch
| FixoLab
Sådan konfigurerer du AdMate-notifikationer og RevenueCat-webhooks
Opsæt konteksten for AdMate-notifikationer og RevenueCat-webhooks uden at forveksle dashboardets loginoplysninger med levering fra serveren eller afsløre adgangstokens.
| FixoLab
Sådan forbinder du AdMob med AdMate og følger appindtægter
Forbind en AdMob-konto med AdMate, bekræft udgiveradgangen, gennemgå annoncemålinger, og fejlfind manglende apps eller forældede rapporter.
| FixoLab
Sådan forbinder du AdSense med AdMate og følger betalinger
Brug den Google-konto, der er forbundet til AdMob, til at gennemgå tilgængelige AdSense-saldi og -betalinger i AdMate uden at forveksle dem med anslåede indtægter.
| FixoLab
Sådan forbinder du App Store Connect med AdMate
Tilføj en App Store Connect API-nøgle i AdMate, bekræft udsteder, nøgle og leverandørnummer, og fejlfind manglende apps, analyser eller økonomirapporter.