Slik håndterer AdMate leverandørenes påloggingsinformasjon trygt og privat
Et dashbord for inntekter kan få tilgang til sensitive forretningsdata. Sikkerhetsmodellen betyr like mye som diagrammene. AdMate er utformet slik at Apple-appen spør Google, RevenueCat og App Store Connect direkte. AdMates API skal ikke bli en proxy eller et langtidslager for brukernes inntekter hos leverandørene.
Denne arkitekturen reduserer én type sentral eksponering, men brukerne må fortsatt beskytte påloggingsinformasjon, enheter og supportmateriale.
Alle inntektene dine i ett dashbord
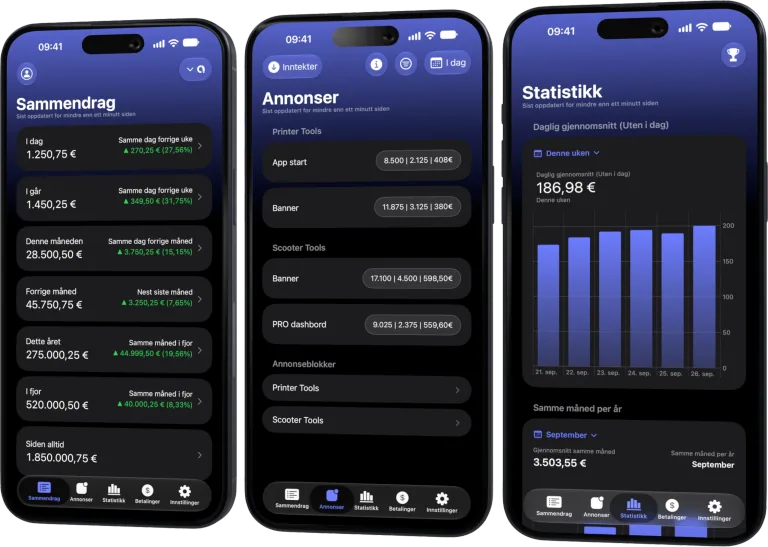
Følg AdMob, AdSense, RevenueCat og App Store Connect på tvers av flere kontoer med filtre etter app, plattform og land
Overvåk inntekter, klikk, eCPM, abonnementer, installasjoner og betalinger på iPhone, iPad, Mac og Apple Watch
Direkte tilkoblinger til leverandører
Hovedappen bruker kontoautorisasjonen eller API-legitimasjonen som er satt opp for hver tjeneste. Google-kontoer bruker de aktuelle påloggingsflytene; RevenueCat bruker de støttede autorisasjonsmodusene; App Store Connect bruker API-nøkkelens ID-er og den private nøkkelen.
Leverandørens tillatelser avgjør hvilke kontoer, apper, prosjekter og rapporter som er synlige. AdMate kan ikke gi tilgang som leverandøren ikke har godkjent.
Hva AdMates API gjør
API-et støtter produktmetadata og utvalgte driftsflyter som webhook-varsler fra RevenueCat. Midlertidig enhetskontekst for RevenueCat kan inneholde prosjekt, app, språk og valuta slik at en hendelse kan gi et nyttig varsel.
Denne konteksten er ikke ment for å lagre brukerens fullstendige inntektshistorikk eller tilgangstoken. Dashborddata forblir et direkte ansvar mellom app og leverandør.
Påloggingsinformasjon på Apple-plattformer
Appen og utvidelsene deler kompatibel tilstand via App Group slik at widgeter og Watch-funksjoner kan fungere. Behandle hver enhet som er logget på kontoen, som en enhet med tilgang til sensitive forretningssammendrag.
Bruk enhetskoder, plattformens sikkerhetsoppdateringer og passende personvern på låseskjermen. Fjern leverandørkontoer før du overdrar eller tar en enhet ut av bruk.
Regler for hver type påloggingsinformasjon
Google-autorisasjon
Bruk den offisielle påloggingsflyten. Gi aldri et Google-passord til AdMate eller support.
Hemmelig tilgang til RevenueCat
Bruk autorisasjonsmodusen som det gjeldende oppsettet krever, bruk minste nødvendige rettigheter, knytt prosjektnøkler nøye og roter enhver eksponert nøkkel.
Privat nøkkel for App Store Connect
Beskytt .p8-filen, Key ID og Issuer ID som ett samlet sett med påloggingsinformasjon. Commit aldri den private nøkkelen, og legg den aldri ved en sak.
Webhook-autorisasjon
Oppbevar endepunktets autorisasjon i leverandørens og serverens hemmelighetslagre. Den har et annet formål enn dashbordets påloggingsinformasjon.
Trygg feilsøking
Når du ber om hjelp, ta med:
- AdMate-versjon og plattform;
- tjenestens navn;
- et ikke-sensitivt kontoalias;
- datoperiode og måltall;
- maskert feilkode eller feilmelding;
- trinn som gjenskaper problemet.
Fjern:
- tokener og private nøkler;
- fullstendige konto-, utgiver- eller kunde-ID-er;
- betalings- og bankopplysninger;
- umaskerte e-postadresser;
- fullstendige svar fra leverandører.
Hvis en hemmelighet ble tatt med ved et uhell, tilbakekall eller roter den. Det er ikke nok å slette meldingen, fordi kopier eller logger kan bli liggende.
Avslutning av tilgang med flere kontoer
Når samarbeidet med et teammedlem eller en kunde avsluttes:
- fjern tilgangen hos leverandøren;
- roter delt eller eksponert påloggingsinformasjon;
- fjern kontoen fra AdMate-enhetene;
- slett uautoriserte kopier i notater eller filer;
- kontroller at widgeter og Watch ikke lenger viser kontoen;
- dokumenter kontoens nye eier.
Personvern kontra regnskapsmessig oppbevaring
Forretningsdokumenter kan måtte oppbevares, men de bør ligge i organisasjonens godkjente regnskaps- og dokumentsystemer, ikke i offentlige repositorier eller tilfeldige skjermbilder. AdMate er et driftsdashbord og erstatter ikke denne oppbevaringspolicyen.
Ofte stilte spørsmål
Laster AdMate opp alle leverandørinntekter til serveren sin?
Nei. Produktarkitekturen holder dashbordets forespørsler direkte mellom appen og leverandøren. API-et håndterer begrensede driftsflyter som konteksten for webhook-varsler.
Kan support be om den private nøkkelen min?
En seriøs feilsøking bør bygge på maskerte feil og kontekst. Ikke send leverandørenes private nøkler eller tokener.
Hva bør jeg gjøre etter at en nøkkel er eksponert?
Tilbakekall eller roter den hos leverandøren, oppdater den autoriserte AdMate-kontoen og fjern den kompromitterte verdien fra alle steder der den er lagret.
Er widgeter private som standard?
De følger plattformens synlighetsinnstillinger. Velg innhold på låseskjermen og klokken som passer for alle som kan se enheten.
Alle inntektene dine i ett dashbord
Følg AdMob, AdSense, RevenueCat og App Store Connect på tvers av flere kontoer med filtre etter app, plattform og land
Overvåk inntekter, klikk, eCPM, abonnementer, installasjoner og betalinger på iPhone, iPad, Mac og Apple Watch
| FixoLab
Slik konfigurerer du AdMate-varsler og RevenueCat-webhooks
Sett opp konteksten for AdMate-varsler og RevenueCat-webhooks uten å blande dashbordets påloggingsinformasjon med levering fra serveren eller eksponere tilgangstokener.
| FixoLab
Slik kobler du AdMob til AdMate og følger appinntektene
Koble en AdMob-konto til AdMate, bekreft utgivertilgangen, se gjennom annonseberegninger og feilsøk manglende apper eller utdaterte rapporter.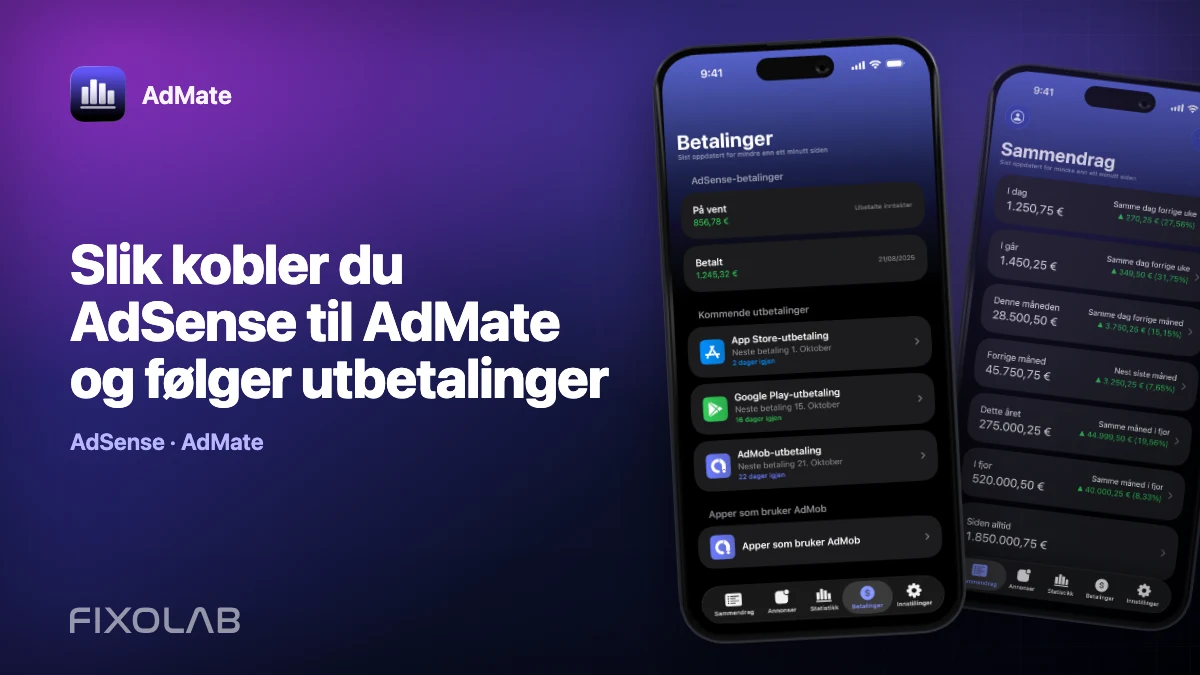
| FixoLab
Slik kobler du AdSense til AdMate og følger utbetalinger
Bruk Google-kontoen som er koblet til AdMob, til å se tilgjengelige AdSense-saldoer og -utbetalinger i AdMate uten å forveksle dem med estimerte inntekter.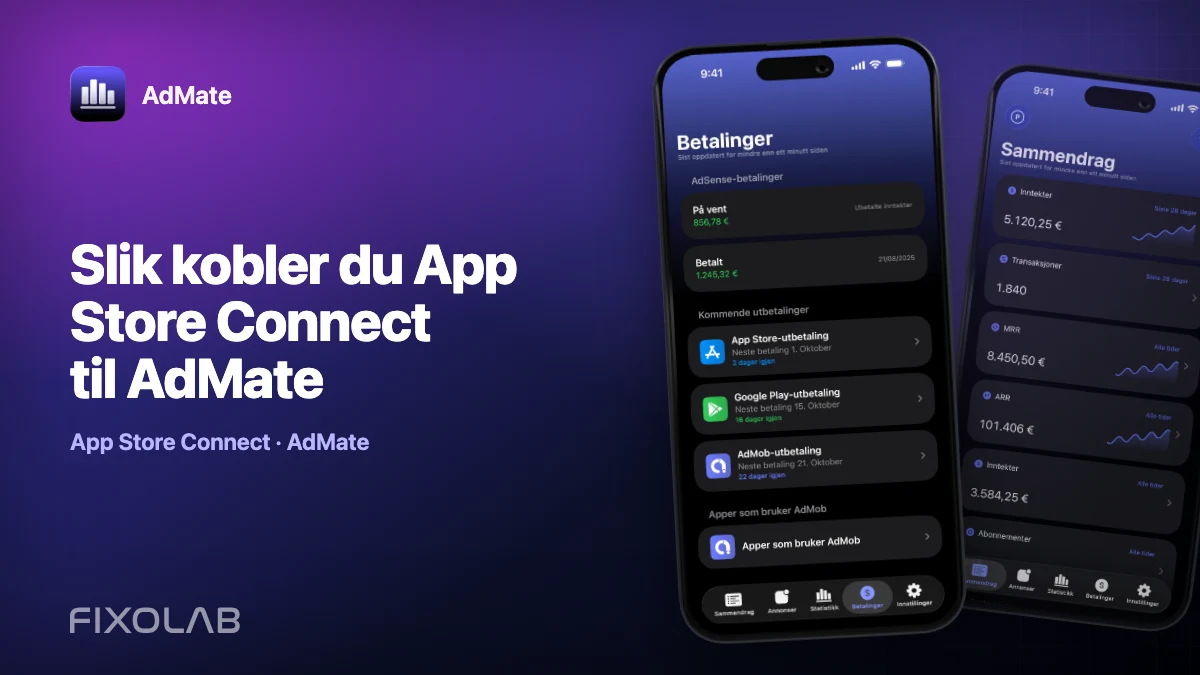
| FixoLab
Slik kobler du App Store Connect til AdMate
Legg til en App Store Connect API-nøkkel i AdMate, bekreft utsteder, nøkkel og leverandørnummer, og feilsøk manglende apper, analyser eller økonomirapporter.