Come AdMate gestisce le credenziali dei provider in modo sicuro e privato
Una dashboard di monetizzazione può accedere a dati aziendali sensibili. Il suo modello di sicurezza conta quanto i suoi grafici. AdMate è progettata in modo che l’app Apple interroghi direttamente i servizi di Google, RevenueCat e App Store Connect. L’API di AdMate non deve diventare un proxy né un archivio a lungo termine dei ricavi degli utenti presso i provider.
Questa architettura riduce un tipo di esposizione centralizzata, ma gli utenti devono comunque proteggere credenziali, dispositivi e materiale inviato all’assistenza.
Tutti i tuoi ricavi in un'unica dashboard
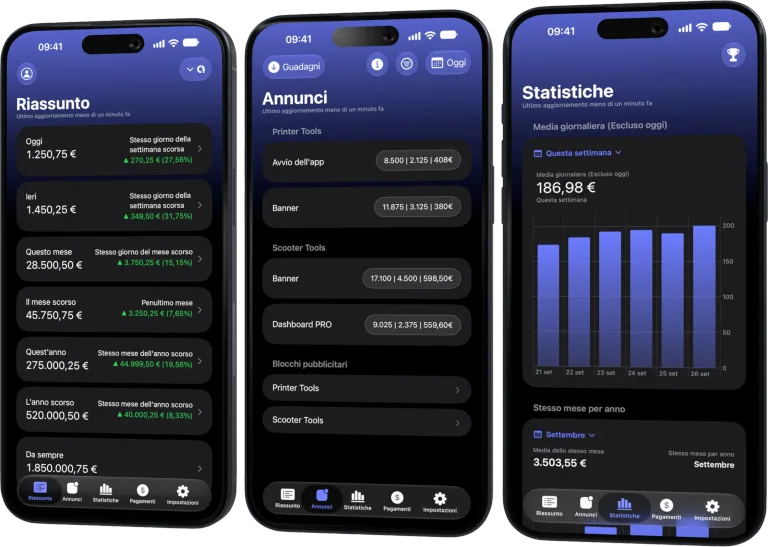
Monitora AdMob, AdSense, RevenueCat e App Store Connect su più account con filtri per app, piattaforma e Paese
Controlla ricavi, clic, eCPM, abbonamenti, installazioni e pagamenti su iPhone, iPad, Mac e Apple Watch
Connessioni dirette ai provider
L’app principale usa l’autorizzazione dell’account o la credenziale API configurata per ciascun servizio. Gli account Google usano i relativi flussi di accesso; RevenueCat usa le modalità di autorizzazione supportate; App Store Connect usa gli identificatori della chiave API e la chiave privata.
I permessi del provider determinano quali account, app, progetti e report sono visibili. AdMate non può concedere un accesso che il provider non ha autorizzato.
Cosa fa l’API di AdMate
L’API supporta i metadati del prodotto e alcuni flussi operativi, come le notifiche webhook di RevenueCat. Il contesto temporaneo del dispositivo RevenueCat può includere progetto, app, lingua e valuta, così un evento può generare una notifica utile.
Questo contesto non è pensato per conservare lo storico completo dei ricavi dell’utente né il suo token di accesso. I dati della dashboard restano una responsabilità diretta tra app e provider.
Credenziali sulle piattaforme Apple
L’app e le sue estensioni condividono uno stato compatibile tramite l’App Group, così widget e funzioni per Watch possono funzionare. Considera ogni dispositivo collegato all’account come un dispositivo con accesso a riepiloghi aziendali sensibili.
Usa codici di accesso, aggiornamenti di sicurezza della piattaforma e una privacy adeguata sulla schermata di blocco. Rimuovi gli account dei provider prima di cedere o dismettere un dispositivo.
Regole per ciascuna credenziale
Autorizzazione Google
Usa il flusso di accesso ufficiale. Non fornire mai una password Google ad AdMate o all’assistenza.
Accesso segreto a RevenueCat
Usa la modalità di autorizzazione richiesta dalla configurazione attuale, applica il privilegio minimo, associa con cura le chiavi ai progetti e ruota qualsiasi chiave esposta.
Chiave privata di App Store Connect
Proteggi il file .p8, il Key ID e l’Issuer ID come un unico insieme di credenziali. Non fare mai commit della chiave privata e non allegarla mai a un ticket.
Autorizzazione dei webhook
Conserva l’autorizzazione dell’endpoint negli archivi di segreti del provider e del server. Ha uno scopo diverso rispetto alle credenziali della dashboard.
Diagnostica sicura
Quando chiedi aiuto, includi:
- versione di AdMate e piattaforma;
- nome del servizio;
- un alias dell’account non sensibile;
- intervallo di date e metrica;
- codice o messaggio di errore oscurato;
- passaggi che riproducono il problema.
Rimuovi:
- token e chiavi private;
- identificatori completi di account, publisher o clienti;
- dati di pagamento e bancari;
- email non oscurate;
- payload completi dei provider.
Se un segreto è stato incluso per errore, revocalo o ruotalo. Eliminare il messaggio non basta, perché possono restare copie o log.
Rimozione degli accessi con più account
Quando termina il rapporto con un membro del team o un cliente:
- rimuovi l’accesso presso il provider;
- ruota le credenziali condivise o esposte;
- rimuovi l’account dai dispositivi con AdMate;
- elimina copie non previste in note o file;
- verifica che widget e Watch non mostrino più l’account;
- documenta il nuovo proprietario dell’account.
Privacy e conservazione contabile
I documenti aziendali possono dover essere conservati, ma devono trovarsi nei sistemi contabili e documentali approvati dall’organizzazione, non in repository pubblici o screenshot occasionali. AdMate è una dashboard operativa e non sostituisce questa politica di conservazione.
Domande frequenti
AdMate carica tutti i ricavi dei provider sul suo server?
No. L’architettura del prodotto mantiene dirette le richieste della dashboard dall’app al provider. L’API gestisce flussi operativi limitati, come il contesto delle notifiche webhook.
L’assistenza può chiedermi la chiave privata?
Una diagnosi legittima dovrebbe basarsi su errori oscurati e contesto. Non inviare chiavi private o token dei provider.
Cosa devo fare dopo aver esposto una chiave?
Revocala o ruotala presso il provider, aggiorna l’account AdMate autorizzato e rimuovi il valore compromesso da ogni posizione in cui è salvato.
I widget sono privati per impostazione predefinita?
Seguono le impostazioni di visibilità della piattaforma. Scegli contenuti per schermata di blocco e orologio adatti a chiunque possa vedere il dispositivo.
Tutti i tuoi ricavi in un'unica dashboard
Monitora AdMob, AdSense, RevenueCat e App Store Connect su più account con filtri per app, piattaforma e Paese
Controlla ricavi, clic, eCPM, abbonamenti, installazioni e pagamenti su iPhone, iPad, Mac e Apple Watch
| FixoLab
Come configurare le notifiche di AdMate e i webhook di RevenueCat
Configura il contesto delle notifiche di AdMate e i webhook di RevenueCat senza confondere le credenziali della dashboard con la consegna lato server e senza esporre token di accesso.
| FixoLab
Come collegare AdMob ad AdMate e monitorare i ricavi delle app
Collega un account AdMob ad AdMate, verifica l’accesso al publisher, consulta le metriche pubblicitarie e risolvi i problemi di app mancanti o report non aggiornati.
| FixoLab
Come collegare AdSense ad AdMate e monitorare i pagamenti
Usa l’account Google collegato per AdMob per consultare in AdMate i saldi e i pagamenti AdSense disponibili senza confonderli con i guadagni stimati.
| FixoLab
Come collegare App Store Connect ad AdMate
Aggiungi una chiave API di App Store Connect ad AdMate, verifica emittente, chiave e numero fornitore e risolvi i problemi di app, analisi o report finanziari mancanti.