AdMate 如何安全、私密地处理服务提供商凭据
变现仪表盘可能会访问敏感的业务数据。它的安全模型与图表同样重要。AdMate 的设计是让 Apple 应用直接查询 Google、RevenueCat 和 App Store Connect 的服务。AdMate API 不能成为用户服务商收入数据的代理或长期存储。
这种架构降低了一类集中暴露的风险,但用户仍需保护好凭据、设备以及发送给支持团队的材料。
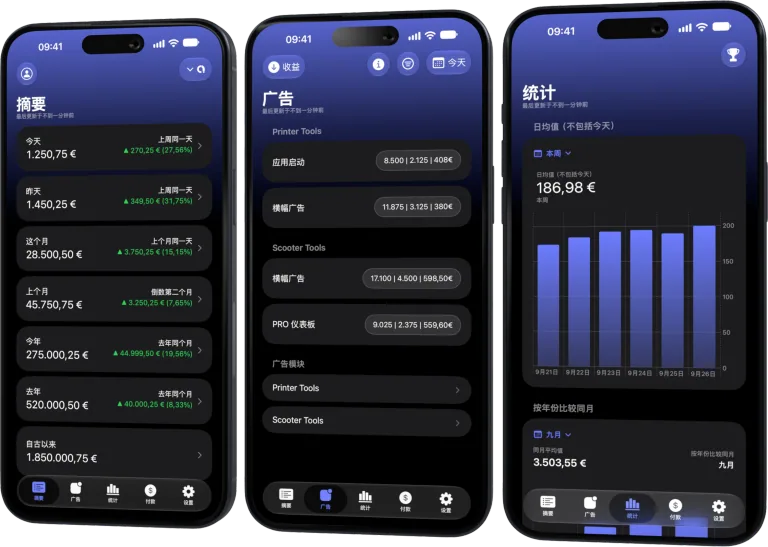
在一个面板中查看您的所有收入
通过应用、平台和国家或地区筛选器,跨多个账户跟踪 AdMob、AdSense、RevenueCat 和 App Store Connect
在 iPhone、iPad、Mac 和 Apple Watch 上监控收入、点击、eCPM、订阅、安装和付款
与服务提供商直接连接
主应用使用为每项服务配置的账户授权或 API 凭据。Google 账户使用相应的登录流程;RevenueCat 使用受支持的授权模式;App Store Connect 使用其 API 密钥标识符和私钥。
服务提供商的权限决定了哪些账户、应用、项目和报表可见。AdMate 无法授予服务提供商未授权的访问权限。
AdMate API 的作用
API 支持产品元数据以及部分运营流程,例如 RevenueCat 的 Webhook 通知。RevenueCat 的临时设备上下文可能包含项目、应用、语言和货币信息,以便事件能生成有用的通知。
这些上下文并不用于保存用户的完整收入历史或访问令牌。仪表盘数据仍然由应用与服务提供商直接交互获取。
Apple 平台上的凭据
应用及其扩展通过 App Group 共享兼容的状态,使小组件和 Watch 功能可以正常工作。请把每台登录该账户的设备都视为可以访问敏感业务摘要的设备。
使用设备密码、平台安全更新,并为锁定屏幕设置合适的隐私选项。在转让或停用设备之前,先移除服务提供商账户。
各类凭据的规则
Google 授权
使用官方登录流程。切勿把 Google 密码提供给 AdMate 或支持团队。
RevenueCat 密钥访问
使用当前配置所要求的授权模式,遵循最小权限原则,仔细对应各项目的密钥,并轮换任何已泄露的密钥。
App Store Connect 私钥
把 .p8 文件、Key ID 和 Issuer ID 作为一整套凭据加以保护。切勿提交私钥,也不要将其附加到支持工单中。
Webhook 授权
将端点授权保存在服务提供商和服务器的密钥存储中。它的用途与仪表盘凭据不同。
安全诊断
寻求帮助时,请提供:
- AdMate 版本和平台;
- 服务名称;
- 不敏感的账户别名;
- 日期范围和指标;
- 已遮盖的错误代码或消息;
- 复现问题的步骤。
请删除:
- 令牌和私钥;
- 完整的账户、发布商或客户标识符;
- 支付和银行信息;
- 未遮盖的电子邮件地址;
- 服务提供商的完整响应内容。
如果不小心附上了密钥,请将其撤销或轮换。仅删除消息是不够的,因为副本或日志可能仍然存在。
多账户的权限移交
当与团队成员或客户的合作结束时:
- 在服务提供商处移除访问权限;
- 轮换共享或已泄露的凭据;
- 从使用 AdMate 的设备上移除该账户;
- 清除笔记或文件中未经允许的副本;
- 确认小组件和 Watch 不再显示该账户;
- 记录该账户的新负责人。
隐私与会计留存
业务记录可能需要留存,但应保存在组织批准的会计和文档系统中,而不是公开的代码仓库或随手截取的屏幕截图里。AdMate 是一个运营仪表盘,不能替代这项留存政策。
常见问题
AdMate 会把所有服务商收入上传到自己的服务器吗?
不会。产品架构让仪表盘查询直接在应用和服务提供商之间进行。API 只处理有限的运营流程,例如 Webhook 通知的上下文。
支持团队可以索要我的私钥吗?
正规的诊断应基于已遮盖的错误和上下文信息。请不要发送服务提供商的私钥或令牌。
密钥泄露后该怎么办?
在服务提供商处撤销或轮换该密钥,更新已授权的 AdMate 账户,并从所有存储位置删除已泄露的值。
小组件默认是私密的吗?
小组件遵循平台的可见性设置。请选择适合任何可能看到设备的人查看的锁定屏幕和手表内容。
在一个面板中查看您的所有收入
通过应用、平台和国家或地区筛选器,跨多个账户跟踪 AdMob、AdSense、RevenueCat 和 App Store Connect
在 iPhone、iPad、Mac 和 Apple Watch 上监控收入、点击、eCPM、订阅、安装和付款
| FixoLab
如何配置 AdMate 通知和 RevenueCat Webhook
设置 AdMate 通知上下文和 RevenueCat Webhook,不要把仪表盘凭据与服务器投递混为一谈,也不要暴露访问令牌。
| FixoLab
如何将 AdMob 连接到 AdMate 并跟踪应用收入
将 AdMob 账号连接到 AdMate,确认发布商访问权限,查看广告指标,并排查应用缺失或报告未更新的问题。
| FixoLab
如何将 AdSense 连接到 AdMate 并跟踪付款
使用为 AdMob 连接的 Google 账号,在 AdMate 中查看可用的 AdSense 余额和付款,避免与估算收入混淆。
| FixoLab
如何将 App Store Connect 连接到 AdMate
在 AdMate 中添加 App Store Connect API 密钥,核对颁发者、密钥和供应商编号,并排查应用、分析或财务报告缺失的问题。