Så hanterar AdMate leverantörernas inloggningsuppgifter säkert och privat
En instrumentpanel för intäkter kan komma åt känsliga affärsdata. Dess säkerhetsmodell är lika viktig som diagrammen. AdMate är utformat så att Apple-appen frågar Google, RevenueCat och App Store Connect direkt. AdMates API får inte bli en proxy eller ett långtidslager för användarnas intäkter hos leverantörerna.
Den arkitekturen minskar en typ av central exponering, men användarna måste fortfarande skydda inloggningsuppgifter, enheter och supportmaterial.
Alla dina intäkter i en enda panel
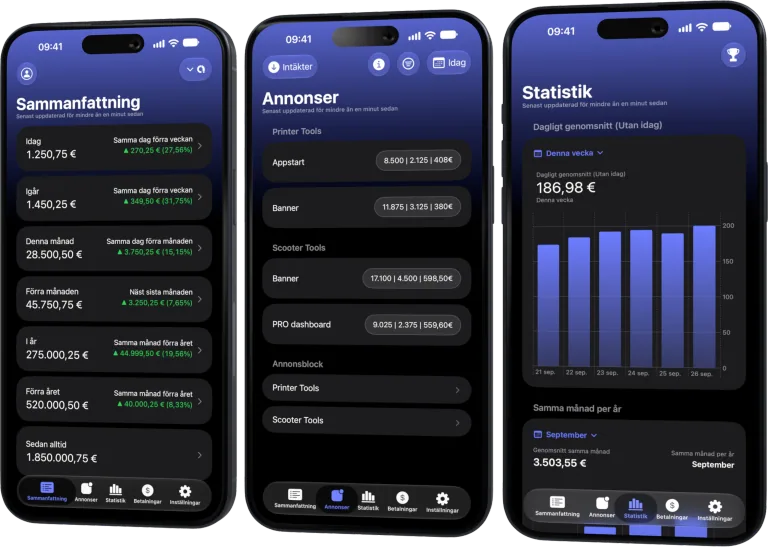
Följ AdMob, AdSense, RevenueCat och App Store Connect i flera konton med filter efter app, plattform och land
Övervaka intäkter, klick, eCPM, prenumerationer, installationer och betalningar på iPhone, iPad, Mac och Apple Watch
Direkta leverantörsanslutningar
Huvudappen använder den kontoauktorisering eller de API-uppgifter som har konfigurerats för varje tjänst. Google-konton använder respektive inloggningsflöden; RevenueCat använder de auktoriseringslägen som stöds; App Store Connect använder sin API-nyckels identifierare och den privata nyckeln.
Leverantörens behörigheter avgör vilka konton, appar, projekt och rapporter som syns. AdMate kan inte ge åtkomst som leverantören inte har godkänt.
Vad AdMates API gör
API:et hanterar produktmetadata och utvalda driftflöden, till exempel webhook-aviseringar från RevenueCat. Tillfällig enhetskontext för RevenueCat kan innehålla projekt, app, språk och valuta så att en händelse kan ge en användbar avisering.
Den kontexten är inte avsedd att lagra användarens fullständiga intäktshistorik eller åtkomsttoken. Data i instrumentpanelen förblir ett direkt ansvar mellan app och leverantör.
Inloggningsuppgifter på Apple-plattformar
Appen och dess tillägg delar kompatibelt tillstånd via App Group så att widgetar och Watch-funktioner kan fungera. Behandla varje enhet som är inloggad på kontot som en enhet med åtkomst till känsliga affärssammanfattningar.
Använd lösenkoder, plattformens säkerhetsuppdateringar och lämplig integritet på låsskärmen. Ta bort leverantörskonton innan du lämnar över eller avvecklar en enhet.
Regler för varje typ av inloggningsuppgift
Google-auktorisering
Använd det officiella inloggningsflödet. Ge aldrig ett Google-lösenord till AdMate eller supporten.
Hemlig åtkomst till RevenueCat
Använd det auktoriseringsläge som den aktuella konfigurationen kräver, tillämpa minsta möjliga behörighet, koppla projektnycklar noggrant och rotera varje exponerad nyckel.
Privat nyckel för App Store Connect
Skydda .p8-filen, Key ID och Issuer ID som en samlad uppsättning inloggningsuppgifter. Committa aldrig den privata nyckeln och bifoga den aldrig till ett ärende.
Webhook-auktorisering
Förvara endpointens auktorisering i leverantörens och serverns hemlighetslager. Den har ett annat syfte än instrumentpanelens inloggningsuppgifter.
Säker felsökning
När du ber om hjälp, ange:
- AdMate-version och plattform;
- tjänstens namn;
- ett icke-känsligt kontoalias;
- datumintervall och mätvärde;
- maskerad felkod eller maskerat felmeddelande;
- steg som återskapar problemet.
Ta bort:
- tokens och privata nycklar;
- fullständiga konto-, publicist- eller kund-ID:n;
- betalnings- och bankuppgifter;
- omaskerade e-postadresser;
- fullständiga svar från leverantörer.
Om en hemlighet kom med av misstag, återkalla eller rotera den. Det räcker inte att radera meddelandet, eftersom kopior eller loggar kan finnas kvar.
Avslut med flera konton
När samarbetet med en teammedlem eller kund upphör:
- ta bort åtkomsten hos leverantören;
- rotera delade eller exponerade inloggningsuppgifter;
- ta bort kontot från AdMate-enheterna;
- rensa otillåtna kopior i anteckningar eller filer;
- kontrollera att widgetar och Watch inte längre visar kontot;
- dokumentera kontots nya ägare.
Integritet kontra bokföringskrav
Affärshandlingar kan behöva sparas, men de ska ligga i organisationens godkända bokförings- och dokumentsystem, inte i offentliga repon eller tillfälliga skärmbilder. AdMate är en operativ instrumentpanel och ersätter inte den lagringspolicyn.
Vanliga frågor
Laddar AdMate upp alla leverantörsintäkter till sin server?
Nej. Produktens arkitektur håller instrumentpanelens förfrågningar direkt mellan appen och leverantören. API:et hanterar begränsade driftflöden, till exempel kontexten för webhook-aviseringar.
Kan supporten be om min privata nyckel?
En seriös felsökning ska bygga på maskerade fel och kontext. Skicka inte leverantörernas privata nycklar eller tokens.
Vad ska jag göra efter att en nyckel har exponerats?
Återkalla eller rotera den hos leverantören, uppdatera det auktoriserade AdMate-kontot och ta bort det komprometterade värdet från alla platser där det sparats.
Är widgetar privata som standard?
De följer plattformens synlighetsinställningar. Välj innehåll på låsskärmen och klockan som passar alla som kan se enheten.
Alla dina intäkter i en enda panel
Följ AdMob, AdSense, RevenueCat och App Store Connect i flera konton med filter efter app, plattform och land
Övervaka intäkter, klick, eCPM, prenumerationer, installationer och betalningar på iPhone, iPad, Mac och Apple Watch
| FixoLab
Så ställer du in AdMate-notiser och RevenueCat-webhooks
Ställ in sammanhanget för AdMate-notiser och RevenueCat-webhooks utan att blanda ihop instrumentpanelens inloggningsuppgifter med leverans från servern eller exponera åtkomsttokens.
| FixoLab
Så kopplar du AdMob till AdMate och följer appintäkterna
Koppla ett AdMob-konto till AdMate, kontrollera utgivaråtkomsten, granska annonsstatistik och felsök saknade appar eller inaktuella rapporter.
| FixoLab
Så kopplar du AdSense till AdMate och följer utbetalningar
Använd Google-kontot som är kopplat för AdMob för att granska tillgängliga AdSense-saldon och utbetalningar i AdMate utan att blanda ihop dem med uppskattade intäkter.
| FixoLab
Så kopplar du App Store Connect till AdMate
Lägg till en API-nyckel för App Store Connect i AdMate, kontrollera utfärdare, nyckel och leverantörsnummer och felsök saknade appar, analyser eller finansiella rapporter.